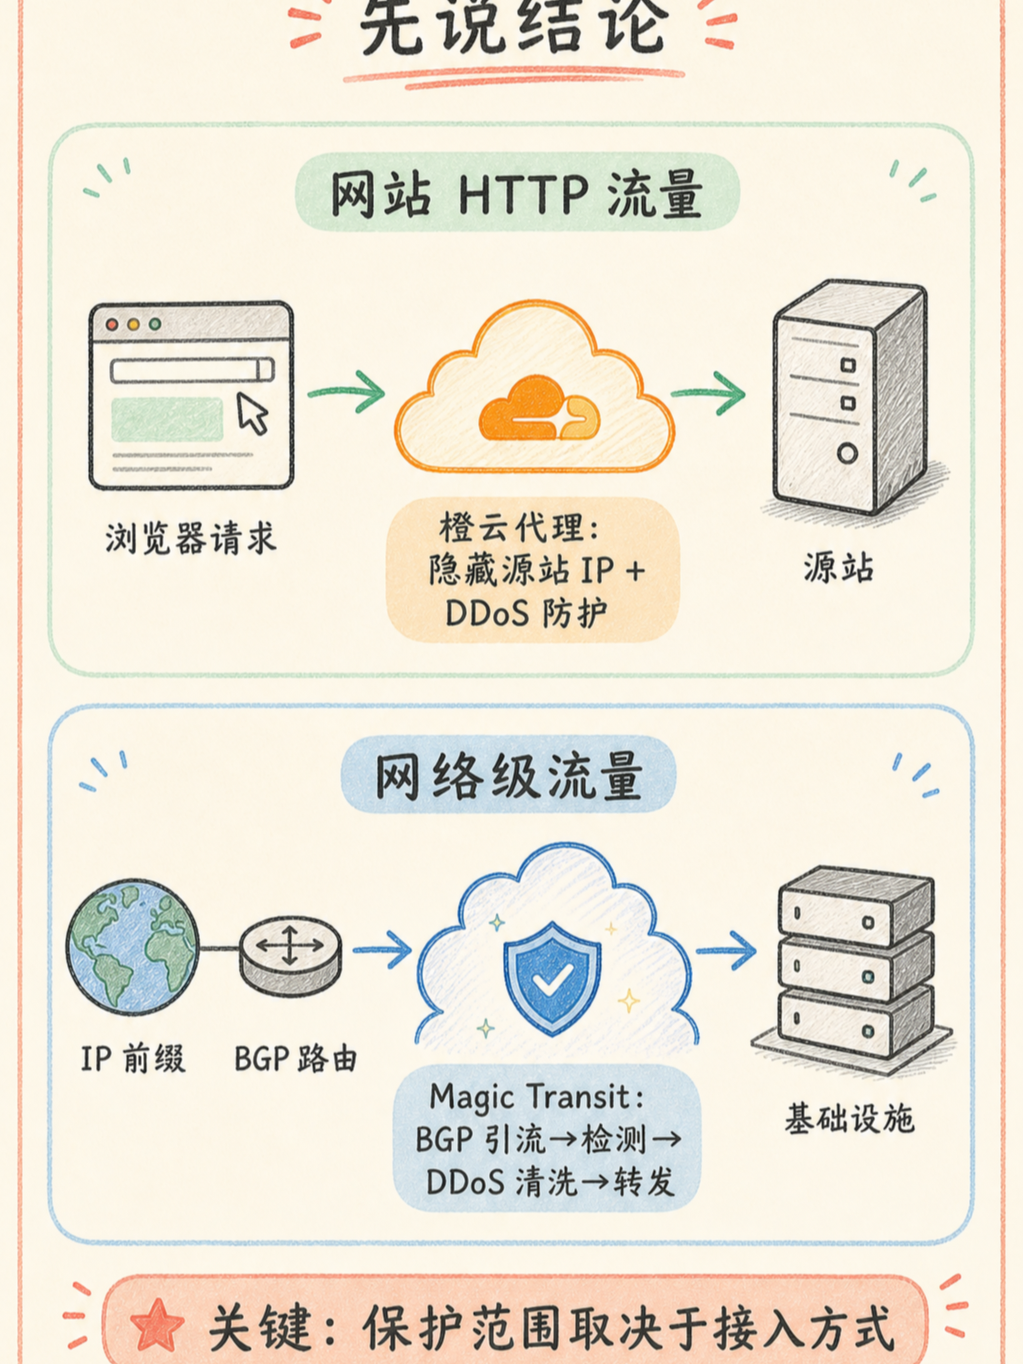
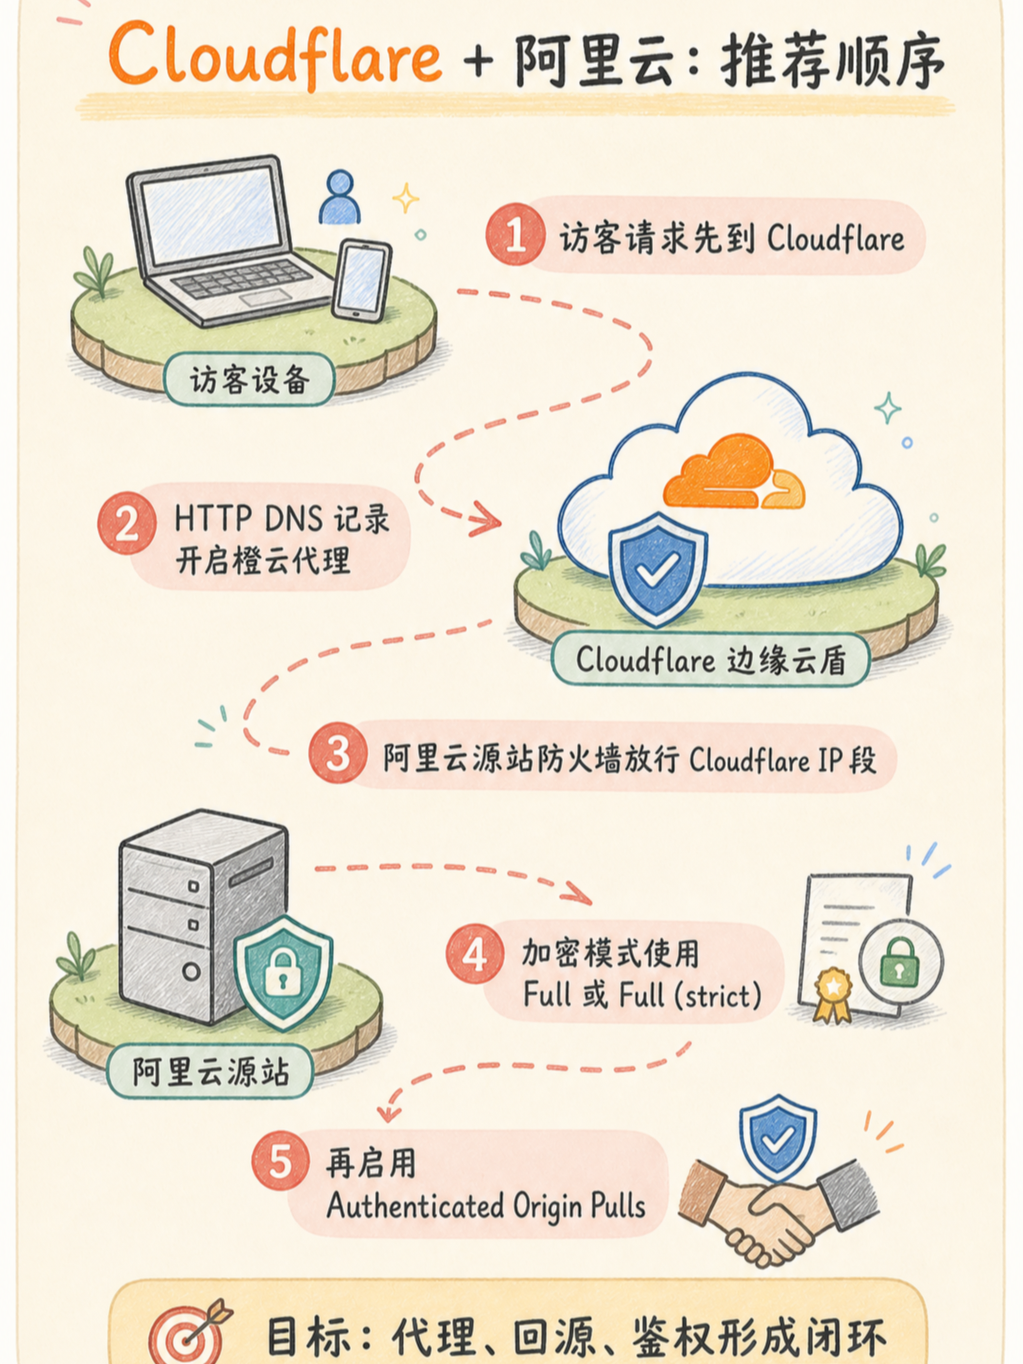
想用 Cloudflare 抗攻击,又纠结怎么和阿里云组合部署?按官方文档梳理 5 条落地前必看清的事实,按定位、能力、落地、风险到成本的路径给判断动作。
【定位:隐藏源站与回源链路】
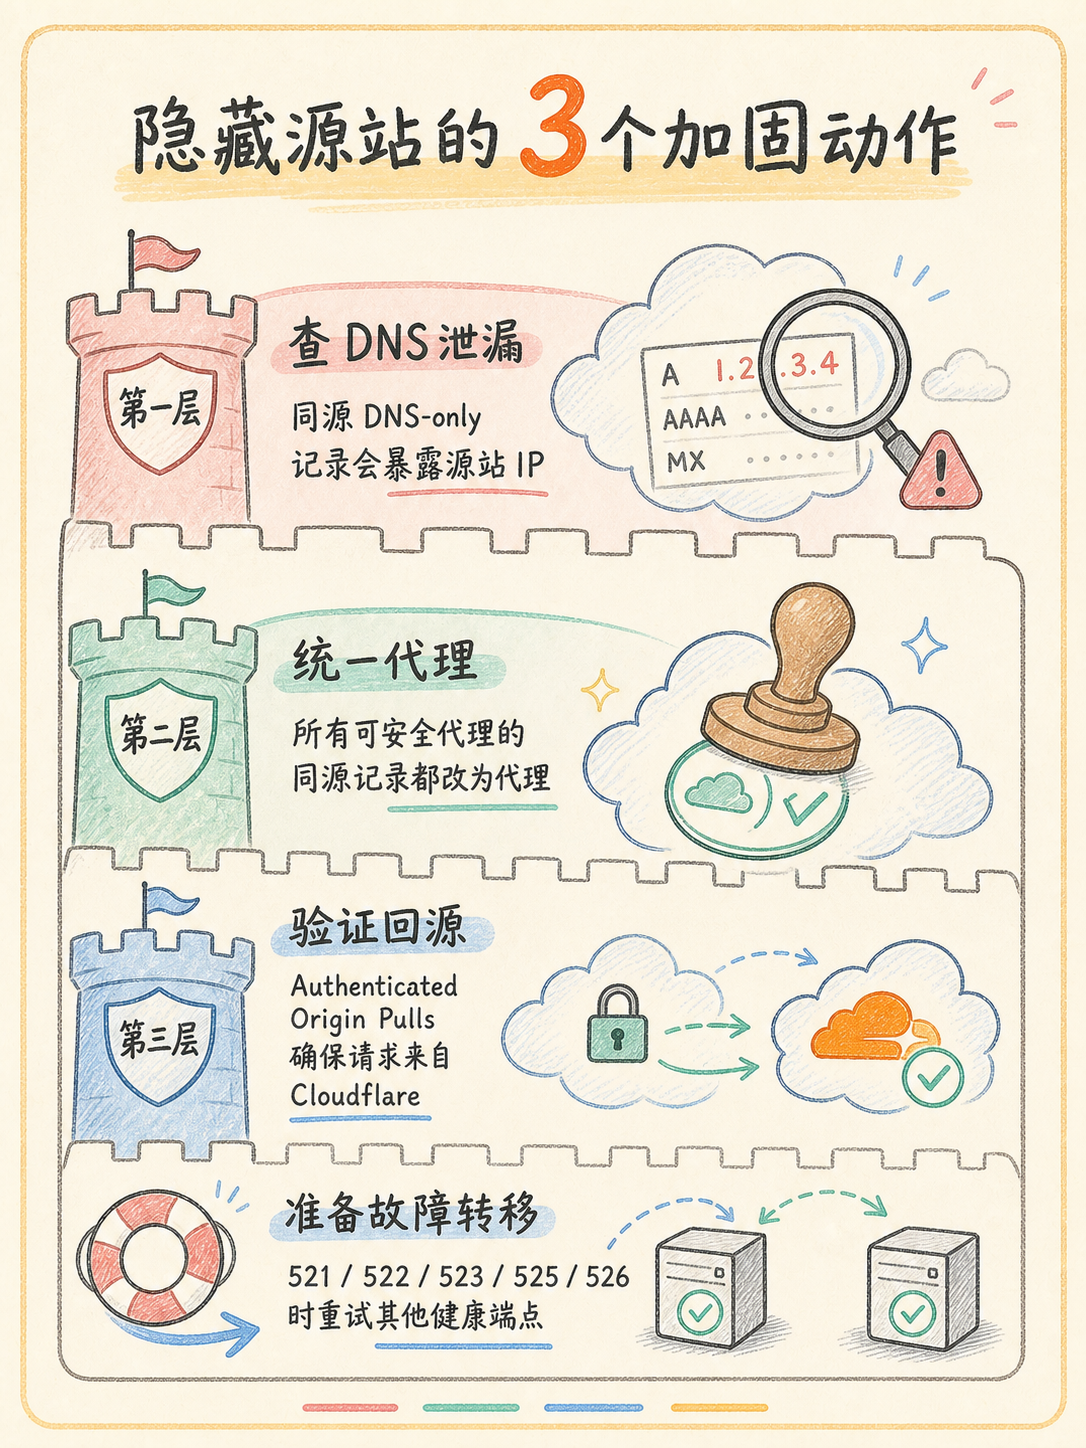
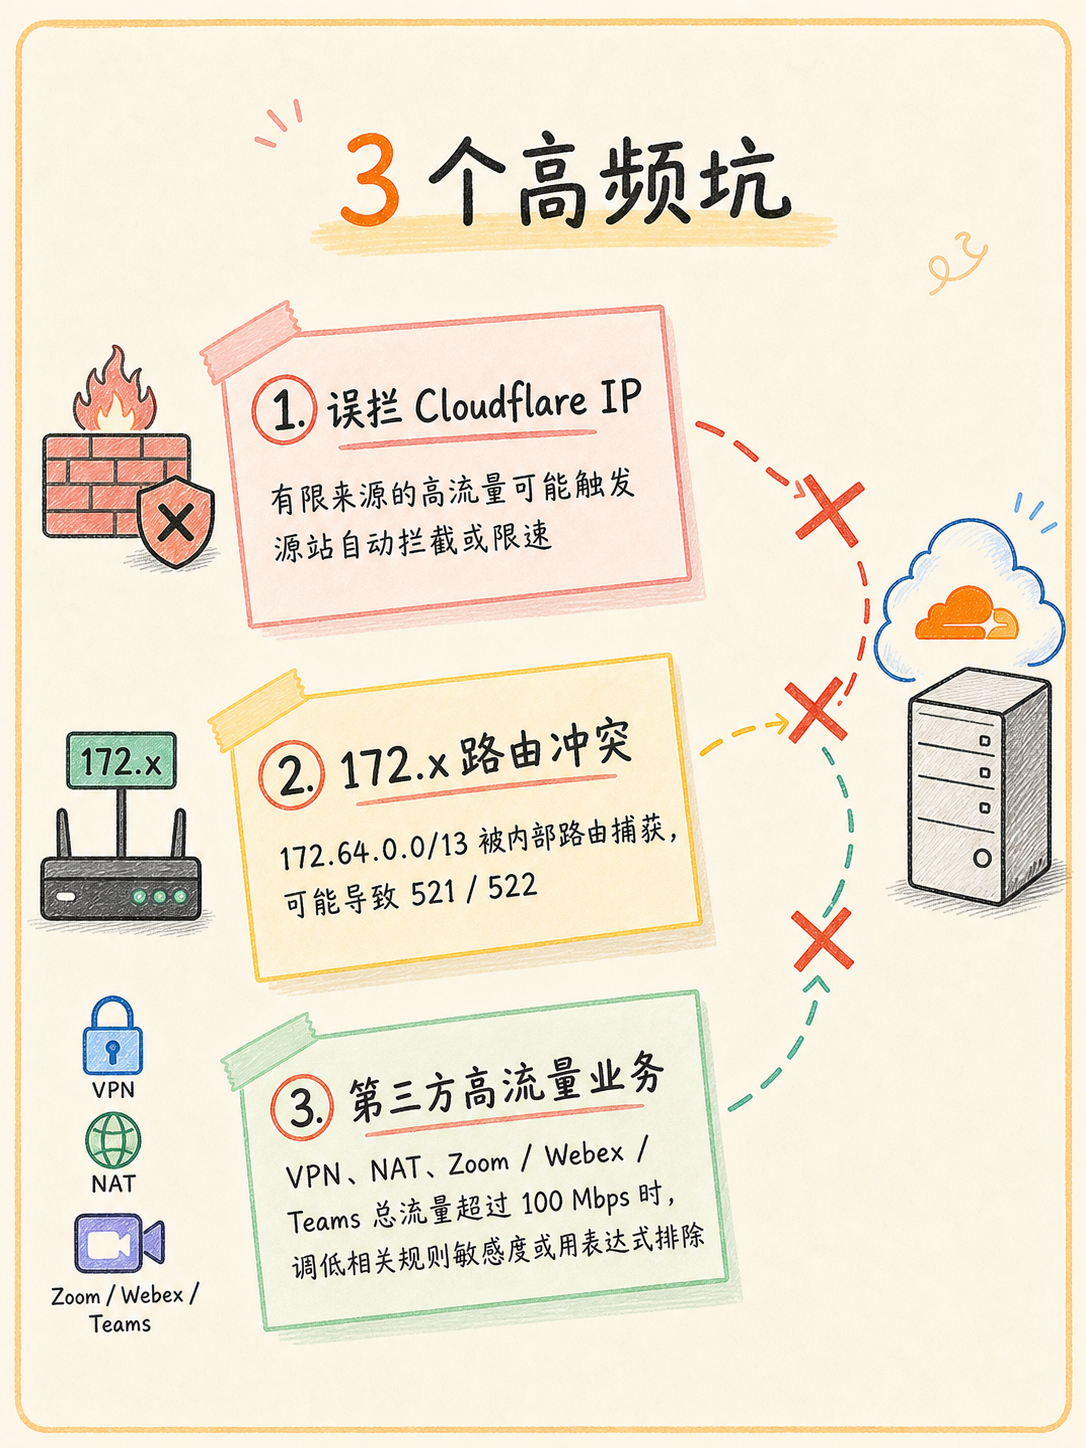
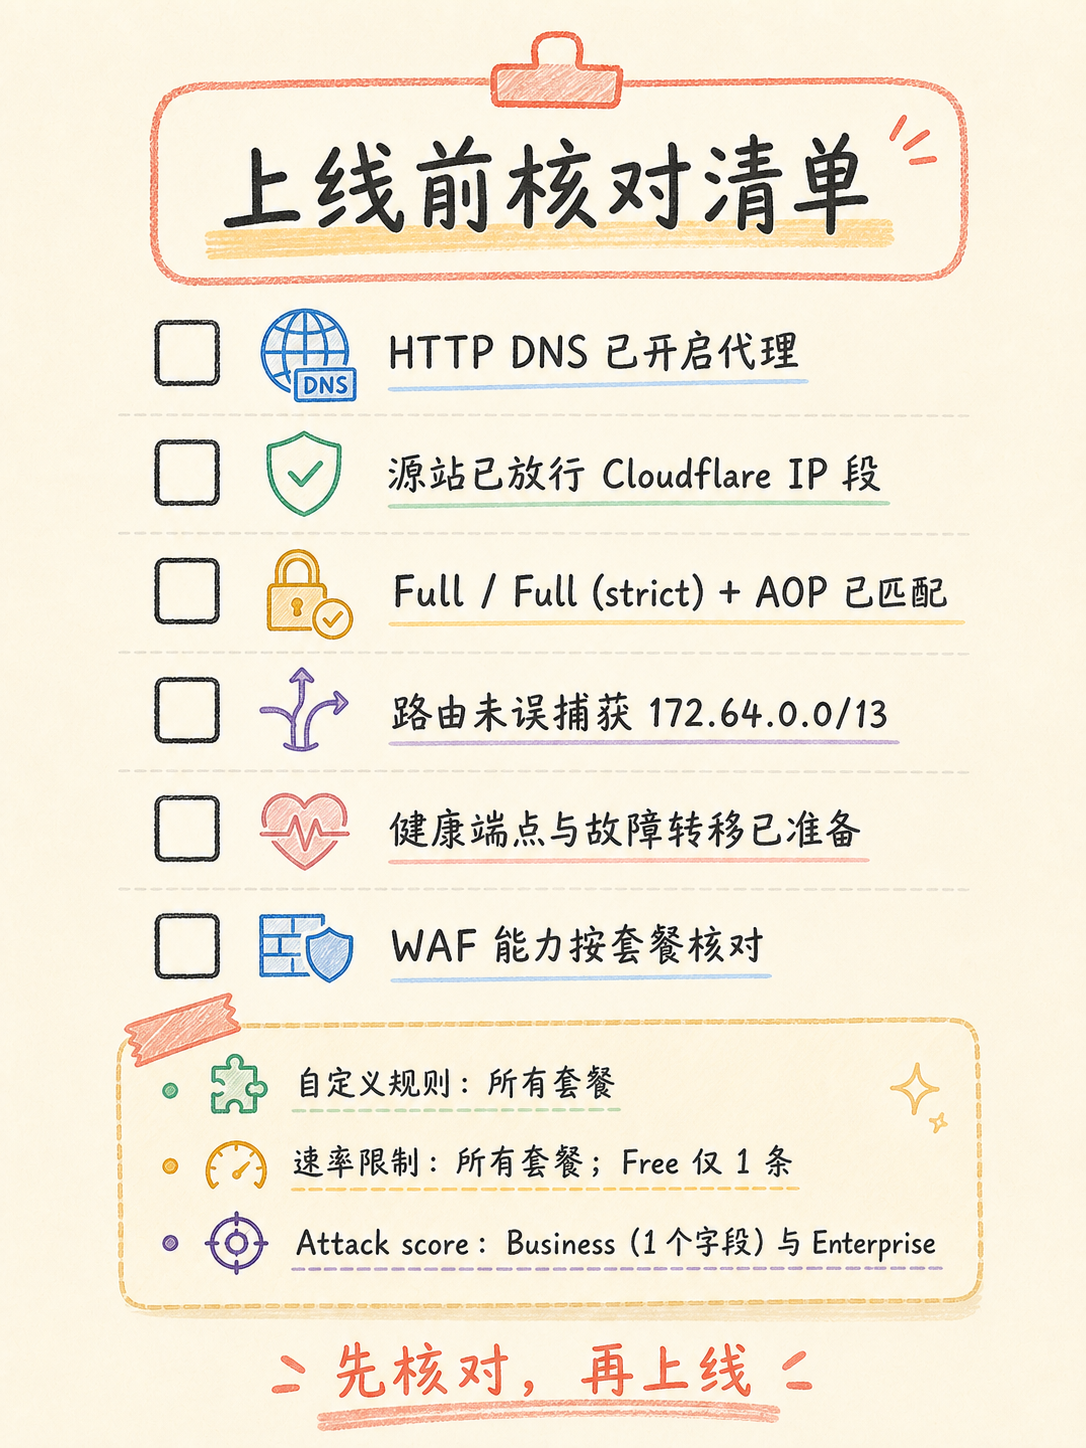
🛡️Cloudflare 使用 172.64.0.0/13(172.64.0.0–172.71.255.255)作为公共出口 IP 空间;若 AWS VPC 路由表把 172.x.x.x 范围指向内部目标,可能捕获该流量并导致 Cloudflare 回源报 521/522。决策动作:先在阿里云 VPC 路由表搜 172.x 静态路由,命中就先改,再上量。
【能力:清洗与故障切换】
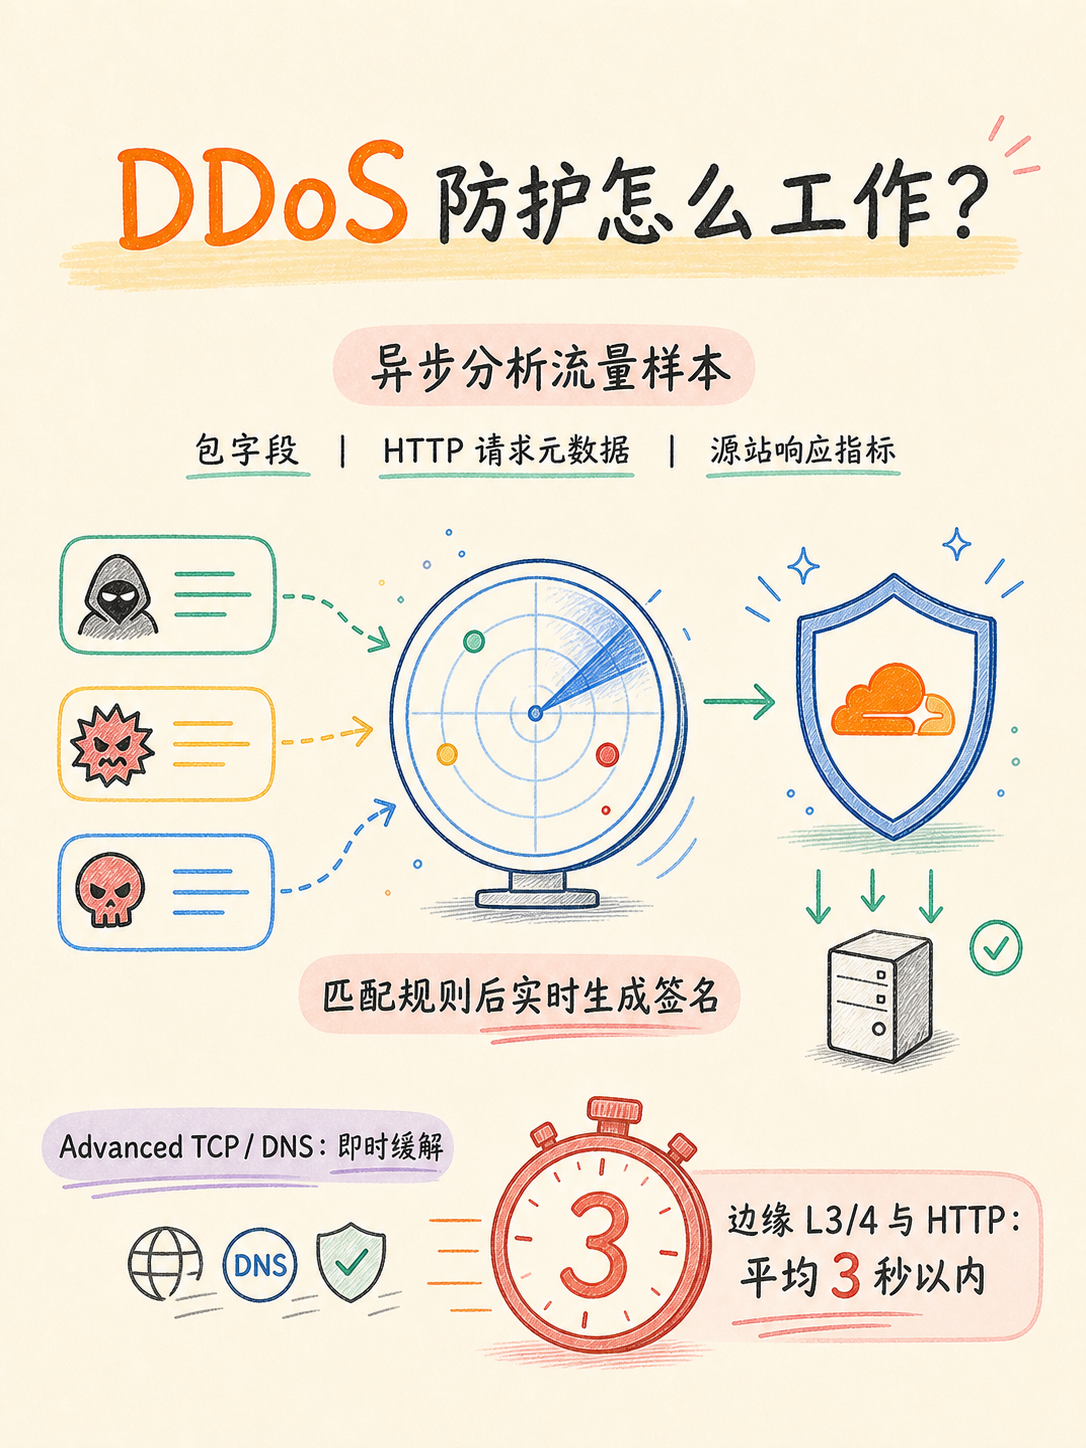
🚀Cloudflare DDoS 缓解时间:Advanced TCP 与 DNS 防护为即时;在边缘对 L3/4 DDoS 和 HTTP DDoS 攻击的平均检测与缓解时间均在 3 秒以内。判断动作:把当前攻击层级记到 L3/4 或 HTTP,再去对 3 秒缓解承诺验收。
Zero Downtime Failover 会在源站返回 521、522、523、525 或 526 错误时自动重试请求到池中其他健康端点。怎么核对:把多可用区或多 ECS 加进回源池,再观察切换是否生效。
【落地:套餐功能边界】
🧩WAF 自定义规则在所有套餐均可使用;速率限制规则在所有套餐提供,但 Free 仅允许 1 条;Attack score 仅 Business(含 1 个字段)与 Enterprise 提供。判断动作:按你要的规则数和 Attack score 字段数对照套餐,而不是只看总价。
【风险/成本:高流量第三方服务的误伤】
⚠️当组织使用 VPN、NAT 或 Zoom/Webex/Teams 等第三方服务且总流量超过 100 Mbps 时,Cloudflare 建议调整相关 DDoS 规则敏感度或使用表达式排除。决策动作:盘点企业出口带宽,超 100 Mbps 提前写表达式白名单,避免误伤业务。
完整事实与原文链接保留在配套文案里。
话题
#Cloudflare #阿里云 #DDoS防护 #建站部署 #WAF配置 #网络安全